تصل رسالة إلى عميل في الدمام تخبره بأن بياناته ربما تعرضت للوصول غير المشروع، ثم تبدأ اتصالات ورسائل احتيالية تحمل اسمه ورقم هويته أو تفاصيل طلباته. وفي واقعة أخرى يكتشف المريض أن تقريرًا طبيًا أُرسل إلى رقم غير صحيح، أو يجد الموظف ملفه الوظيفي متداولًا خارج الجهة. السؤال العملي هنا لا يقتصر على معرفة من أخطأ؛ بل يمتد إلى ما يجب فعله فورًا، وهل تكفي الشكوى، ومتى يثبت حق المتضرر في التعويض عن تسريب البيانات الشخصية في السعودية.
الجواب لا يُبنى على مجرد القلق أو وصول رسالة عامة عن حادث تقني. نظام حماية البيانات الشخصية يقرر التزامات على جهة التحكم وحقوقًا لصاحب البيانات، ويمنح من لحقه ضرر مادي أو معنوي بسبب مخالفة النظام أو لوائحه حق المطالبة بالتعويض أمام المحكمة المختصة بما يتناسب مع حجم الضرر. لكن بين وقوع الحادث والحكم بالتعويض سلسلة يجب إثباتها: ما البيانات التي خرجت؟ وكيف وقعت المخالفة؟ وما الضرر الذي تحقق؟ وهل توجد رابطة سببية بين التسريب والنتيجة التي يطالب المتضرر بجبرها؟
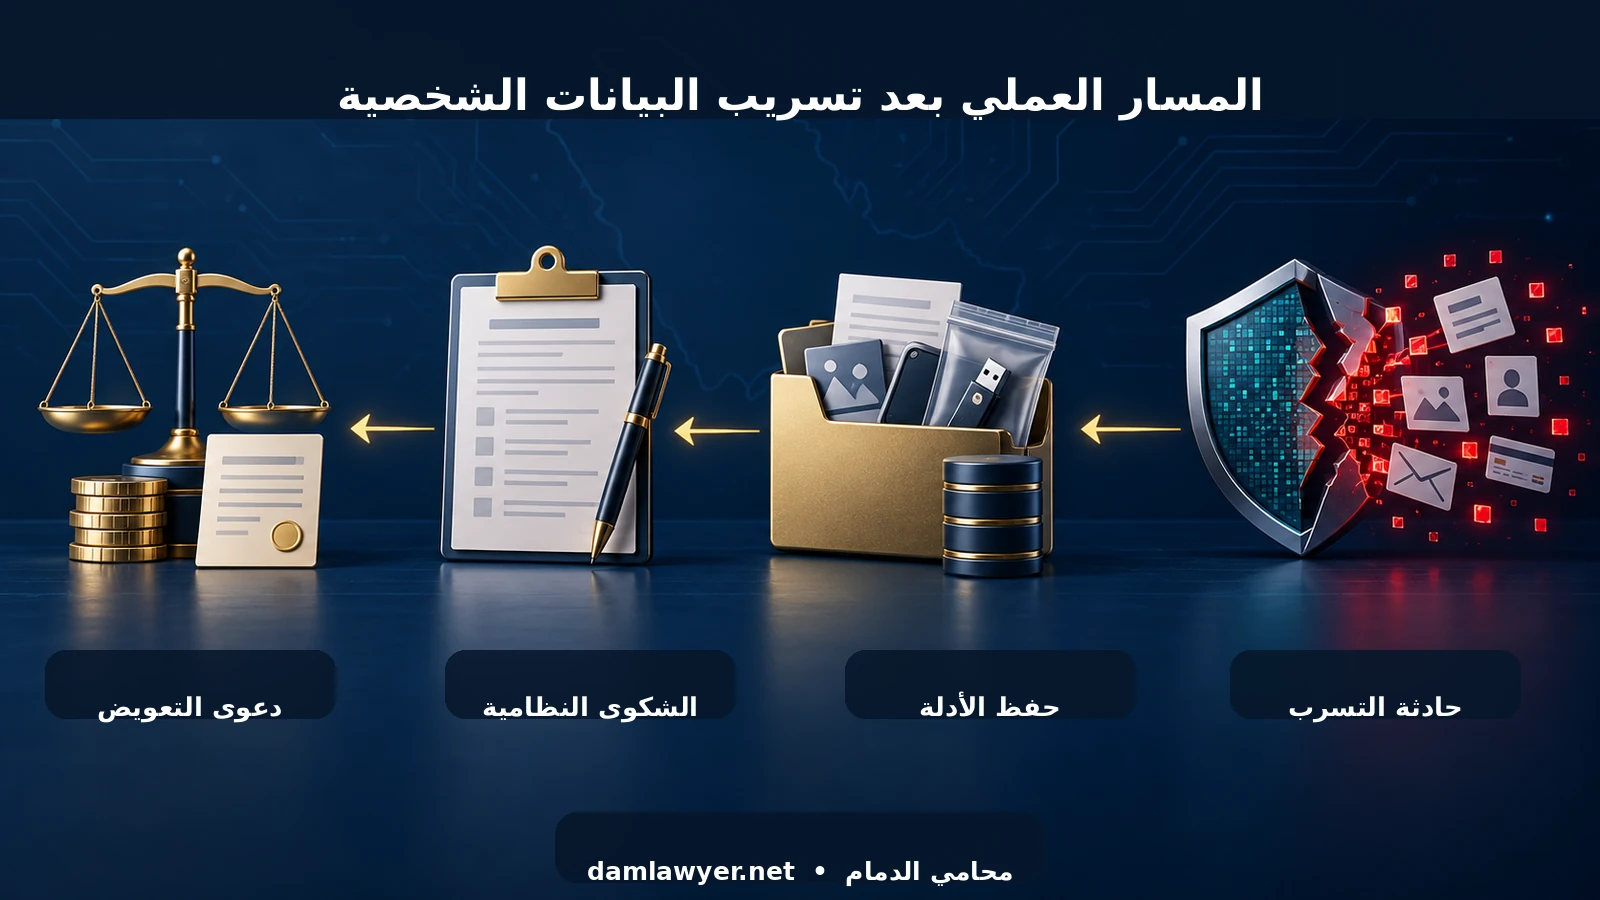
هذا الدليل يشرح المسارات المتوازية دون خلط: معالجة الخطر، والشكوى لدى الجهة المختصة، والبلاغ الجزائي عند وجود فعل مجرّم، ودعوى التعويض. ولأن التسريب قد يقع من متجر أو عيادة أو صاحب عمل أو تطبيق، فإن التكييف يتغير بحسب نوع البيانات وصفة الجهة وطبيعة الضرر، ولا توجد نتيجة واحدة مضمونة لكل الوقائع.
ما المقصود بتسريب البيانات الشخصية؟
البيانات الشخصية هي كل بيان يمكن أن يؤدي إلى معرفة الفرد بصورة مباشرة أو غير مباشرة، مثل الاسم والهوية والعنوان وأرقام التواصل والحسابات البنكية والصور. ويميز النظام البيانات الحساسة، ومنها البيانات الصحية والأمنية والجنائية والحيوية والوراثية. ويمكن مراجعة التعريفات والحقوق والالتزامات في نظام حماية البيانات الشخصية.
أما حادثة التسرب فقد تكون إفشاءً لمستند إلى شخص غير مخول، أو اختراقًا لقاعدة بيانات، أو إتاحة ملف عبر رابط مفتوح، أو إرسال كشف عملاء إلى بريد خاطئ، أو نسخ موظف للبيانات خارج حدود عمله. وقد يكون الوصول غير المشروع قصيرًا من دون نشر علني، وقد يتسع إلى بيع البيانات أو نشرها أو استخدامها في انتحال الهوية والاحتيال. لذلك من الخطأ التعامل مع كل الحالات بوصفها صورة واحدة.
التسريب لا يساوي تلقائيًا جريمة معلوماتية، كما أن عدم ثبوت جريمة لا يعني بالضرورة انتفاء مخالفة نظام حماية البيانات. فإذا كان الحادث ناتجًا عن ضعف تنظيمي أو تقني أو إهمال في الصلاحيات، فقد تقوم مسؤولية نظامية حتى من دون قصد جنائي. أما إذا اقترن بدخول غير مشروع أو ابتزاز أو احتيال أو نشر متعمد، فقد يحتاج المتضرر إلى فهم الفروق التي يعرضها دليل الجرائم المعلوماتية وأنواعها.
متى يثبت حق التعويض وفق المادة 40؟
المادة 40 من النظام هي نقطة البداية المباشرة: من لحقه ضرر نتيجة ارتكاب مخالفة منصوص عليها في النظام أو اللوائح يحق له المطالبة أمام المحكمة المختصة بالتعويض عن الضرر المادي أو المعنوي بما يتناسب مع حجم الضرر. وهذه الصياغة تكشف أربعة عناصر عملية لا غنى عنها.
- وجود مخالفة: مثل معالجة البيانات دون مسوغ، أو الإفصاح غير المشروع، أو عدم اتخاذ التدابير اللازمة للحماية، أو الإخلال بواجب الإشعار وفق شروطه.
- وقوع ضرر: خسارة مالية، تكلفة استبدال مستندات أو حماية حسابات، تعطيل عمل، مساس بالخصوصية أو السمعة، أو أذى معنوي يمكن للمحكمة تقديره.
- الرابطة السببية: يجب أن يكون الضرر نتيجة للمخالفة، لا مجرد واقعة مستقلة حدثت في الفترة نفسها.
- تناسب التعويض: التعويض ليس غرامة إضافية لصالح المدعي، بل جبر للضرر بقدر ما يثبت منه.
لذلك لا يكفي أن يقول الشخص: «بياناتي تسربت إذن أستحق مبلغًا محددًا». قد تثبت المخالفة بينما لا يثبت ضرر قابل للتعويض، وقد يثبت ضرر مالي لكن يتعذر ربطه بالتسريب، وقد يكون الأثر معنويًا حقيقيًا تدعمه ظروف الواقعة وانتشار البيانات وطبيعتها. ويعرض مقال التعويض عن الضرر المعنوي أهمية إثبات الأذى وعدم تحويل التعويض إلى رقم افتراضي.
هل كل رسالة عن حادث أمني تعني استحقاق التعويض؟
لا. أحيانًا ترسل الجهة إشعارًا احترازيًا لأن احتمال الوصول قائم، ثم يظهر أن البيانات كانت مشفرة ولم تُقرأ أو أن الحسابات المتأثرة لا تخص صاحب الشكوى. وأحيانًا يكون الإشعار ذاته دليلًا مهمًا لأنه يحدد تاريخ الحادث ونوع البيانات والمخاطر المتوقعة. المطلوب قراءة الإشعار بدقة، لا تجاهله ولا اعتباره إقرارًا شاملًا بكل عناصر المسؤولية.
من المهم طلب إجابات مكتوبة عن البيانات المتأثرة، ووقت اكتشاف الحادث، وما إذا كان هناك نسخ أو تنزيل أو نشر، والإجراءات التي اتخذتها الجهة. لكن صاحب البيانات لا يملك بالضرورة الحصول على تفاصيل تقنية تضر بأمن النظام أو بحقوق الغير. التوازن يكون بطلب المعلومات التي تمكنه من حماية نفسه وإثبات واقعه دون المطالبة بأسرار أو بيانات أشخاص آخرين.
واجب جهة التحكم في الحماية والإشعار
تلزم المادة 19 جهة التحكم باتخاذ إجراءات ووسائل تنظيمية وإدارية وتقنية تكفل المحافظة على البيانات. وتفصل المادة 23 من اللائحة التنفيذية واجب تطبيق تدابير تحد من مخاطر التسرب، مع الالتزام بالضوابط السيبرانية ذات الصلة أو أفضل الممارسات المناسبة. وهذا يعني أن التقييم لا يتوقف عند وجود جدار حماية؛ بل يشمل الصلاحيات، والتدريب، والتعاقد مع المعالجين، وتحديث الأنظمة، وسجلات الدخول، والاستجابة للحوادث.
وتلزم المادة 20 جهة التحكم بإشعار الجهة المختصة عند علمها بتسرب أو تلف أو وصول غير مشروع وفق الضوابط، كما تلزمها بإشعار صاحب البيانات إذا كان الحادث قد يرتب ضررًا على بياناته أو يتعارض مع حقوقه أو مصالحه. ووفق المادة 24 من اللائحة التنفيذية يكون إشعار الجهة المختصة خلال مدة لا تتجاوز 72 ساعة من وقت العلم بالحادث متى تحقق معيار الضرر أو التعارض مع الحقوق أو المصالح. أما صاحب البيانات فيجب إشعاره دون تأخير غير مبرر متى كان الحادث من شأنه ترتيب الضرر أو المساس بحقوقه أو مصالحه.
مهلة 72 ساعة تخص إشعار جهة التحكم للجهة المختصة في الحالة التي حددتها اللائحة؛ وليست مهلة يلتزم بها الفرد لرفع دعوى التعويض، وليست قاعدة تقول إن التأخر ساعة واحدة يثبت تلقائيًا كل مطالباته. كما أن واجب الإشعار لا يعفي الجهة من احتواء الحادث والتحقيق وتوثيق التدابير التصحيحية.
من المسؤول إذا كان التسريب من شركة تقنية متعاقدة؟
كثير من المنشآت تحفظ بيانات العملاء لدى مزود سحابي أو شركة تشغيل أو منصة دفع. المادة 8 تلزم جهة التحكم عند اختيار جهة المعالجة بأن تختار من يوفر الضمانات اللازمة، وأن تتحقق من التزامه، من دون أن يخل ذلك بمسؤولياتها تجاه صاحب البيانات أو الجهة المختصة. لذلك لا يكفي رد المنشأة بعبارة «التسريب من المورد» لإغلاق الملف.
في الوقت نفسه لا تعني هذه القاعدة أن كل خطأ من المعالج يحمّل جهة التحكم وحدها النتيجة في جميع العلاقات. يجب فحص العقد، وتوزيع الأدوار، ومصدر الخلل، ومدى التزام كل طرف، ومن اتخذ قرار الغرض والوسيلة، وهل توجد معالجة فرعية. في عقود المتاجر والتطبيقات تظهر أهمية تنظيم الخصوصية والأمن ضمن شروط وأحكام المتاجر الإلكترونية بدل الاكتفاء بعبارة عامة لا تحدد المسؤوليات.
الشكوى والبلاغ ودعوى التعويض: ما الفرق؟
| المسار | الغرض الرئيس | ما يحتاجه مقدم الطلب | النتيجة المحتملة |
|---|---|---|---|
| الشكوى المتعلقة بالبيانات | إبلاغ الجهة المختصة بمخالفة النظام أو اللائحة | معلومات كافية ووثائق داعمة | بحث المخالفة واتخاذ الإجراء الرقابي المناسب |
| البلاغ الجزائي | التحقيق في فعل يحتمل أن يكون جريمة | وقائع الدخول أو النشر أو الابتزاز والأدلة الرقمية | إجراءات تحقيق ثم إحالة عند توافر الأساس |
| دعوى التعويض | جبر الضرر المادي أو المعنوي | المخالفة والضرر والسببية وقيمة المطالبة | تعويض تقدره المحكمة المختصة أو رفض الطلب |
| مطالبة جهة التحكم | الاحتواء والتوضيح والتصحيح قبل التصعيد | طلب مكتوب محدد وبيانات تواصل آمنة | حماية الحساب أو تصحيح البيانات أو بيان الحادث |
تجيز المادة 34 لصاحب البيانات تقديم شكوى إلى الجهة المختصة. وتوفر منصة حوكمة البيانات الوطنية خدمة تقديم شكوى متعلقة بالبيانات الشخصية، وتشترط وجود معلومات كافية ووثائق داعمة. لكن الشكوى ليست حكمًا بالتعويض، كما أن دعوى التعويض لا تحول كل حادث إلى جريمة.
إذا كان التسريب مرتبطًا باختراق أو انتحال أو ابتزاز أو استيلاء مالي، فقد يلزم بلاغ أمني مستقل. ويساعد شرح الإبلاغ عن الجرائم المعلوماتية في تنظيم الدليل الرقمي وعدم إفساده. أما إذا وقع نشر علني للبيانات مع إساءة أو اتهام، فقد تتداخل المسألة مع أحكام السب والقذف عبر وسائل التواصل بحسب محتوى المنشور وسياقه.
متى يصبح التسريب جريمة وفق المادة 35؟
تعاقب المادة 35 من نظام حماية البيانات الشخصية من أفصح عن بيانات حساسة أو نشرها مخالفًا للنظام إذا كان ذلك بقصد الإضرار بصاحب البيانات أو بقصد تحقيق منفعة شخصية، وذلك بالسجن مدة لا تزيد على سنتين وغرامة لا تزيد على ثلاثة ملايين ريال أو بإحدى العقوبتين، مع اختصاص النيابة العامة بالتحقيق والادعاء في هذه المخالفة.
هذا النص محدد العناصر: بيانات حساسة، وإفصاح أو نشر مخالف، وقصد خاص للإضرار أو المنفعة الشخصية. لذلك لا يصح وصف كل إرسال خاطئ أو عطل تقني بأنه الجريمة نفسها، مع بقاء احتمال المخالفة والعقوبات الأخرى أو تداخل نظام مكافحة جرائم المعلوماتية. المادة 36 تنظم عقوبة الإنذار أو الغرامة التي قد تصل إلى خمسة ملايين ريال للشخصية الخاصة المخالفة في غير الحالة الخاصة بالمادة 35، مع مراعاة تكرار المخالفة وأحكام النظام.
ما الأدلة التي تقوي مطالبة المتضرر؟
- رسالة جهة التحكم عن الحادث بكامل ترويساتها وتاريخها، لا صورة مقتطعة فقط.
- نسخة من سياسة الخصوصية أو الموافقة أو العقد السارية وقت جمع البيانات.
- بيان نوع البيانات التي كانت لدى الجهة وما ظهر منها خارجها.
- رسائل الاحتيال أو محاولات إعادة تعيين كلمات المرور أو الدخول غير المعروف.
- كشوف الحساب والفواتير التي تثبت خسارة مالية أو تكلفة معالجة مباشرة.
- مراسلات طلب التوضيح والتصحيح وردود الجهة وأرقام الشكاوى والبلاغات.
- تقرير تقني موثوق عند النزاع في مصدر التسريب أو مسار الوصول.
- ما يثبت الأثر المهني أو الاجتماعي أو الصحي عند طلب تعويض معنوي.
يجب حفظ الملفات بصيغتها الأصلية وعدم تعديلها أو إعادة إرسالها بطريقة تفقد بياناتها الوصفية. ومن المفيد إعداد جدول زمني يربط تاريخ الحادث بتاريخ ظهور الأثر؛ لأن التسلسل وحده لا يثبت السببية، لكنه يساعد على فهمها مع بقية الأدلة. وعند إعداد صحيفة المطالبة يمكن الاستفادة من شرح أسانيد الطلبات والمشفوعات لربط كل طلب بمستنده بدل إغراق الملف بمرفقات غير مرتبة.
خطوات عملية بعد اكتشاف التسريب
- احتوِ الخطر فورًا: غيّر كلمات المرور، فعّل التحقق متعدد العوامل، وتواصل مع البنك عند وجود بيانات مالية.
- لا تحذف الدليل: احتفظ بالرسالة والرابط وسجل الدخول والإشعار، ولا تتفاعل مع المرسل المشبوه.
- اطلب بيانًا من جهة التحكم: حدّد البيانات المتأثرة والتدابير المطلوبة ووسيلة التواصل الآمنة.
- سجّل الضرر: اجمع الفواتير والخسائر والتكاليف والتواريخ والأثر الفعلي بدل كتابة تقدير عام.
- قدّم الشكوى المناسبة: إذا ظهرت مخالفة للنظام، أرفق الوثائق دون نشر بياناتك الحساسة في قنوات عامة.
- أضف البلاغ الجزائي عند الحاجة: خاصة مع الاختراق أو الابتزاز أو الانتحال أو الاستيلاء المالي.
- قيّم دعوى التعويض: حدد المخالفة والضرر والسببية والاختصاص قبل طلب مبلغ لا تدعمه المستندات.
وفي الوقائع التي تبدأ من هاتف أو تطبيق، يفيد الرجوع إلى مقال التصرفات غير القانونية عبر الجوال لفهم الفرق بين حفظ الدليل وبين الدخول إلى حساب الغير أو نشر بياناته بحجة إثبات الحق. حماية موقفك لا تبرر ارتكاب مخالفة جديدة.
أخطاء شائعة تضعف الملف
- نشر لقطة تحتوي رقم الهوية أو التقرير الطبي لإثبات أن البيانات تسربت.
- تحديد مبلغ تعويض ضخم بلا بيان لخسارة أو أثر معنوي قابل للتقدير.
- الخلط بين غرامة المخالفة التي تفرضها الجهة المختصة والتعويض الذي يطالب به المتضرر.
- اتهام موظف بعينه قبل ظهور نتيجة التحقيق وسجلات الوصول.
- افتراض أن وصول رسالة احتيالية بعد الحادث يثبت وحده أن مصدر البيانات هو الجهة.
- التأخر في حماية الحسابات بحجة انتظار الرد القانوني، فتتسع الخسارة.
- التواصل عبر بريد مخترق أو إرسال وثائق إضافية حساسة إلى قناة غير موثوقة.
- إغفال طبيعة النشاط؛ فالتزامات المتجر الإلكتروني تتصل أيضًا بإطار التجارة الإلكترونية في السعودية.
أسئلة شائعة
هل أستحق تعويضًا لمجرد أن الجهة اعترفت بالتسريب؟
الاعتراف قد يثبت وقوع الحادث أو جانبًا منه، لكنه لا يغني عن إثبات المخالفة والضرر وعلاقة السببية. المادة 40 تربط التعويض بالضرر المادي أو المعنوي الناتج عن مخالفة النظام أو اللوائح.
هل الشكوى لدى سدايا تمنحني التعويض؟
الشكوى مسار رقابي لبحث مخالفة أحكام حماية البيانات. أما التعويض فيُطلب أمام المحكمة المختصة وفق المادة 40، وقد تفيد نتيجة الشكوى أو مستنداتها ضمن الأدلة بحسب حالتها وحجيتها.
ماذا لو لم يحدث سحب مالي من حسابي؟
غياب الخسارة المالية لا ينفي كل ضرر؛ فقد يوجد مساس بالخصوصية أو السمعة أو أذى معنوي. لكن هذا الأثر يحتاج إلى بيان وإثبات، ولا يفترض بمجرد الاحتمال المجرد.
هل المنشأة مسؤولة إذا كان السبب موظفًا سابقًا؟
تقرر المادة 41 استمرار واجب المحافظة على أسرار البيانات حتى بعد انتهاء العلاقة الوظيفية أو التعاقدية. وتقييم مسؤولية المنشأة والموظف يحتاج إلى فحص الصلاحيات والإجراءات وطريقة حصول الإفصاح والرقابة المطبقة.
هل يجب على الجهة إشعاري خلال 72 ساعة؟
مهلة 72 ساعة الواردة في المادة 24 من اللائحة تتعلق بإشعار جهة التحكم للجهة المختصة عند تحقق شروطها. أما إشعار صاحب البيانات فيكون دون تأخير غير مبرر إذا كان الحادث قد يرتب ضررًا على بياناته أو يتعارض مع حقوقه أو مصالحه.
ما الفرق بين تسرب البيانات ونشرها؟
التسرب قد يكون وصولًا غير مشروع أو إفشاءً محدودًا أو فقدًا للسيطرة على البيانات. أما النشر فهو إتاحتها عبر وسيلة نشر. وقد تختلف المسؤولية والعقوبة بحسب نوع البيانات والقصد ومدى الانتشار.
هل يمكن مطالبة المتجر الإلكتروني ومزود الخدمة معًا؟
قد تتعدد الأطراف، لكن لا يصح افتراض مسؤوليتها بدرجة واحدة. يجب تحديد جهة التحكم وجهة المعالجة ومصدر الخلل والعقود بينهما ودور كل طرف والضرر المنسوب إليه.
الخلاصة العملية
التعويض عن تسريب البيانات الشخصية ليس نتيجة آلية لكل حادث تقني. الملف الأقوى هو الذي يحدد البيانات المتأثرة، ويثبت المخالفة، ويوثق الضرر المادي أو المعنوي، ويربطه بالحادث، ثم يختار المسار الصحيح: مطالبة الجهة بالاحتواء، أو شكوى لدى الجهة المختصة، أو بلاغ جزائي عند وجود جريمة محتملة، أو دعوى تعويض أمام المحكمة المختصة.
على الفرد أن يحمي حساباته قبل كل شيء، ويحفظ الدليل من دون إعادة نشر البيانات. وعلى المنشأة أن تتعامل مع الحادث بوصفه التزامًا قانونيًا وتشغيليًا: احتواء وتحقيق وتقييم للمخاطر وإشعار عند تحقق شروطه وتوثيق للإجراءات. ولا يضمن وجود تسريب صدور حكم بمبلغ معين؛ فالنتيجة تتوقف على الوقائع والأدلة والاختصاص وتقدير الجهة القضائية.
هذا المقال معلومات عامة وفق الأنظمة السعودية النافذة وقت النشر، ولا يعد استشارة قانونية خاصة ولا يغني عن مراجعة محامٍ مرخص يطلع على إشعار الحادث ونوع البيانات والأدلة والضرر ومسار الشكوى.
